Un’etichetta RFID non contiene necessariamente un nome. Può identificare una scatola, un’attrezzatura o una tessera attraverso un codice. La privacy, però, non si valuta guardando soltanto la memoria del chip: conta anche ciò che il sistema associa a quel codice e l’uso delle informazioni raccolte. Un progetto ben impostato distingue la gestione degli oggetti dal monitoraggio delle persone, prima di installare i lettori.
Quando un identificativo riguarda una persona
La guida EDPB per le piccole imprese ricorda che i dati personali possono identificare una persona direttamente o indirettamente. Un codice collegato a un dipendente, una tessera associata a un cliente o uno storico di acquisti riferibile a un individuo richiedono quindi un’analisi del trattamento. Il fatto che il nome risieda in un database separato non basta a dichiarare anonime tutte le letture.
Un pallet non assegnato a persone può appartenere a un processo di tracciabilità degli oggetti. Se gli eventi vengono collegati agli operatori per valutarne attività e tempi, il perimetro cambia. Occorre chiedersi quali informazioni siano realmente necessarie e se la stessa finalità possa essere raggiunta con dati meno dettagliati.
Il consenso non è una scorciatoia universale
Il GDPR prevede diverse basi giuridiche. Non è corretto affermare che ogni uso RFID richieda il consenso, né che una firma renda ammissibile qualsiasi raccolta. Finalità, base giuridica, informazione agli interessati e tempi di conservazione devono essere coerenti. Per categorie particolari di dati, come informazioni sanitarie, sono necessarie ulteriori valutazioni.
Nel rapporto di lavoro lo squilibrio tra le parti rende particolarmente delicato basarsi sul consenso. Un modulo generico non risolve la disciplina dei controlli. Prima di aggiungere campi e report, è utile descrivere il trattamento con parole operative: cosa si legge, quando, chi vede il risultato e quale decisione viene presa.
Badge presenze e controllo dell’attività
L’articolo 4 dello Statuto dei lavoratori distingue gli strumenti di registrazione degli accessi e delle presenze dagli strumenti dai quali può derivare controllo a distanza dell’attività. L’esenzione procedurale prevista per accessi e presenze non elimina gli obblighi di informazione e protezione dei dati. Il funzionamento effettivo conta più del nome commerciale del dispositivo.
Un badge usato per registrare ingresso e uscita non va automaticamente equiparato a una rete di antenne che ricostruisce gli spostamenti durante la giornata. Nei casi soggetti alla procedura dell’articolo 4, occorre considerare accordo sindacale o autorizzazione secondo la disciplina applicabile. La valutazione va effettuata prima dell’installazione, con competenze adeguate al caso.
Un esempio ipotetico: trovare le attrezzature
Immaginiamo un laboratorio che voglia sapere in quale deposito si trovano alcuni strumenti. È un esempio ipotetico. Il sistema può registrare codice dell’attrezzatura e deposito, senza produrre una classifica dei lavoratori. Se si decide di associare ogni movimento al nominativo dell’operatore, occorre valutare perché tale associazione sia necessaria, chi la consulterà e per quanto tempo.
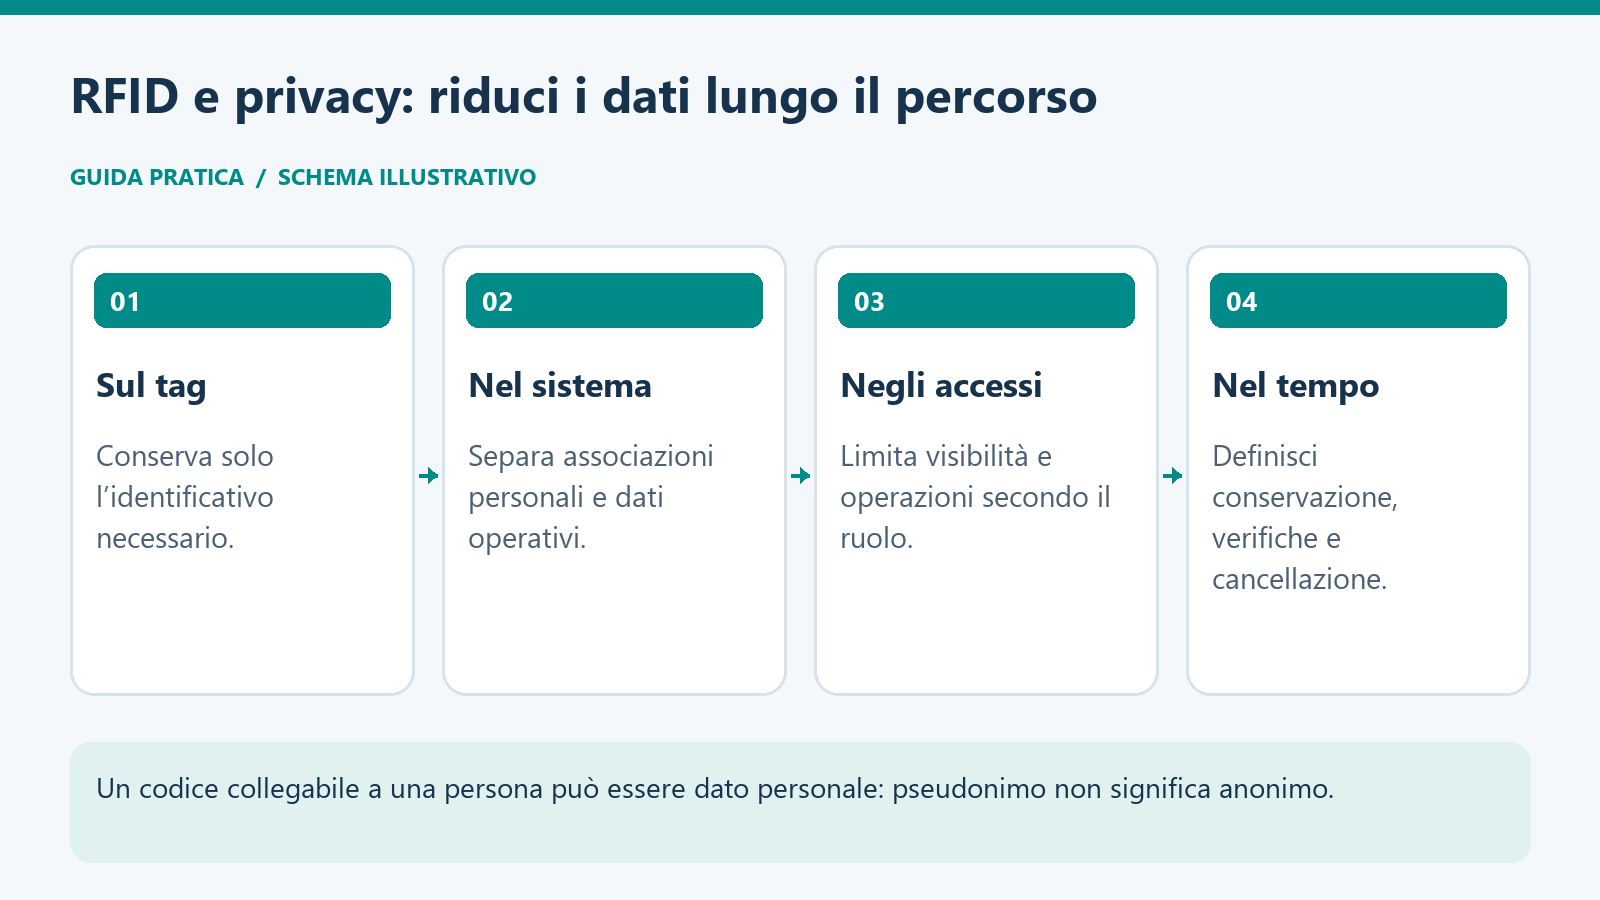
Questa scelta non è soltanto documentale. Può tradursi in schermate che mostrano il deposito senza esporre nomi, autorizzazioni separate e cancellazione automatica degli eventi non più utili. Le linee guida EDPB sull’articolo 25 indicano la protezione dei dati fin dalla progettazione e per impostazione predefinita come requisito da integrare nelle scelte del trattamento.
Una checklist prima dell’avvio
- Mappa dei dati: annotare ciò che risiede sul tag e le associazioni presenti nei sistemi collegati.
- Finalità: descrivere un bisogno preciso, evitando la raccolta preventiva “per usi futuri”.
- Permessi: limitare lettura, esportazione e modifica alle persone che ne hanno necessità.
- Conservazione: stabilire tempi motivati e procedure di cancellazione o revisione.
- Trasparenza: fornire informazioni comprensibili sulle modalità di utilizzo e sui controlli.
- Rischi: verificare se ricorrono i presupposti per una valutazione d’impatto e le altre garanzie applicabili.
Una prova tecnica non dovrebbe trasformarsi in monitoraggio indiscriminato. Si possono usare campioni e dati di test, separando la verifica della lettura dalla registrazione di attività personali. Anche i log diagnostici meritano attenzione: se contengono identificativi riconducibili a persone, non diventano innocui soltanto perché sono destinati all’assistenza.
Sicurezza e continuità del servizio
L’accesso ai sistemi, le credenziali dei lettori e i collegamenti al gestionale fanno parte del progetto. La guida EDPB sulla sicurezza richiama misure commisurate ai rischi. L’uso di server locali non esclude il GDPR; un servizio remoto richiede inoltre la valutazione dei ruoli e dei flussi di dati previsti.
Questi criteri aiutano a porre le domande giuste, ma non attestano la conformità di un impianto. Per chiarire il processo tecnico da valutare, si può confrontare il progetto RFID con RFID Sistemi, coinvolgendo le competenze privacy e lavoro necessarie.
RFID Soluzioni è un portale di RFID Sistemi. I riferimenti alle soluzioni aziendali sono indicati come tali.
Contenuto verificato il 12 ottobre 2026.