Avvicinare lo smartphone a un prodotto e vedere comparire la sua scheda è un’esperienza utile. Per parlare di anticontraffazione, però, serve una domanda ulteriore: quali elementi consentono di fidarsi dell’associazione tra quel prodotto e il codice letto? Un identificativo univoco aiuta a riconoscere un bene nel sistema, ma non equivale automaticamente a una prova della sua autenticità.
Tre controlli diversi: codice, tag e prodotto
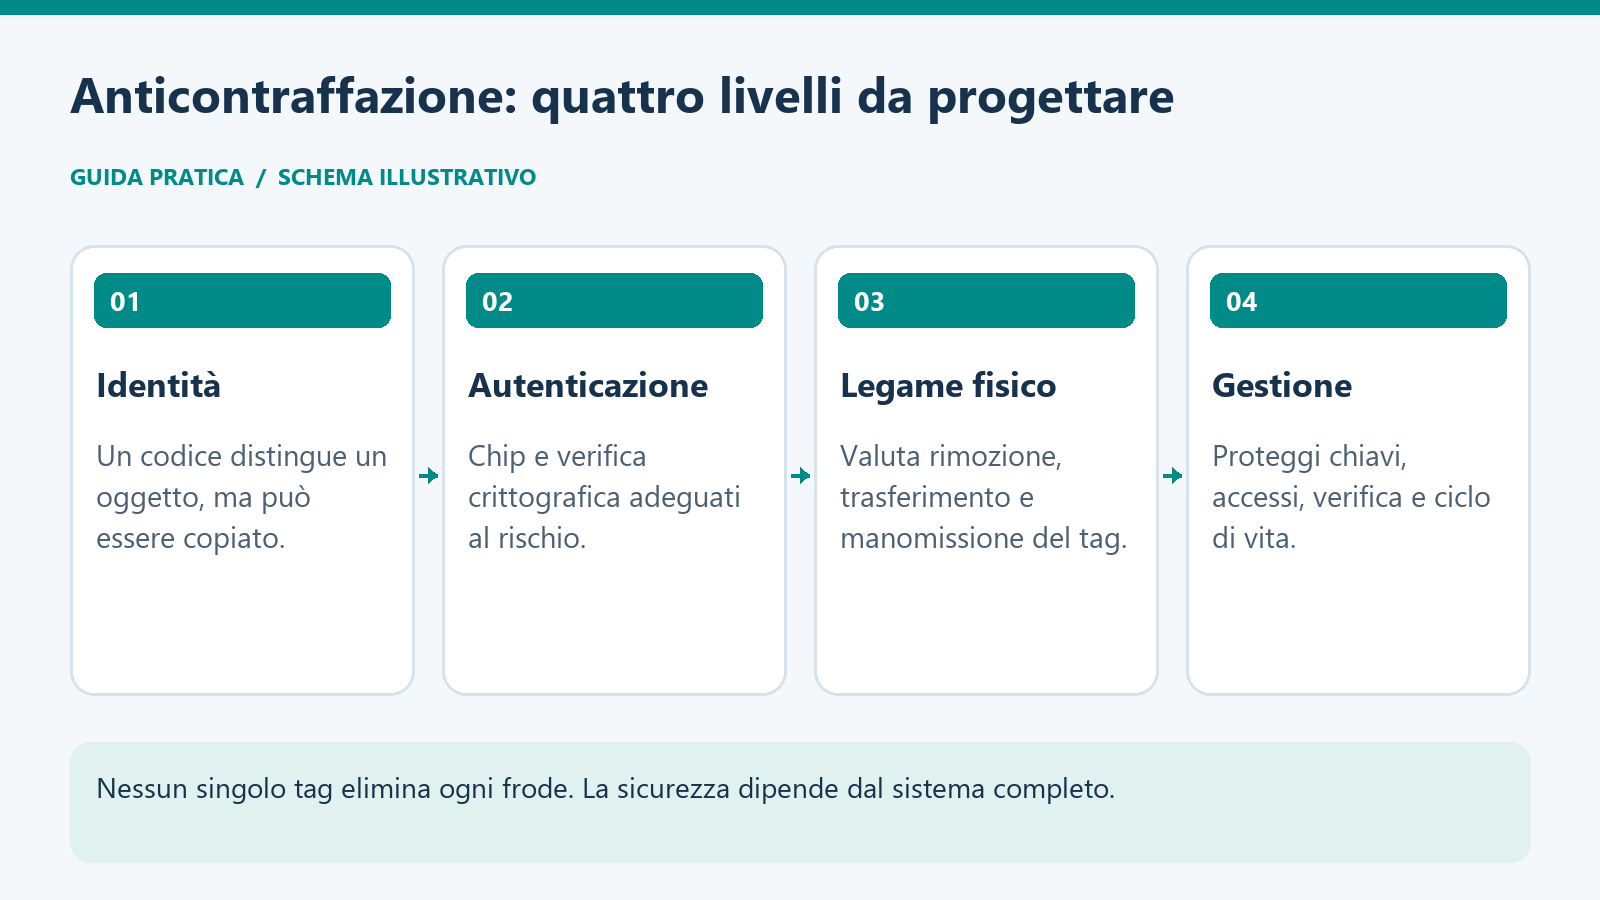
Il primo livello riguarda la presenza di un codice nel registro del produttore. Il secondo riguarda il supporto elettronico e le sue eventuali funzioni di autenticazione. Il terzo è il legame tra quel supporto e l’oggetto fisico. Una progettazione utile affronta tutti e tre i livelli, anziché presentarli come un unico controllo.
Un codice valido potrebbe essere copiato su un’altra etichetta. Un tag autentico potrebbe essere rimosso da un prodotto originale e applicato altrove. Un oggetto originale potrebbe invece avere un’etichetta danneggiata, creando un esito inconcludente. Queste situazioni mostrano perché l’interfaccia dovrebbe comunicare ciò che è stato effettivamente verificato e offrire un percorso per gli altri casi.
Che cosa aggiunge un chip con autenticazione
Alcuni chip offrono meccanismi crittografici specifici. Per esempio, NXP documenta per NTAG 424 DNA funzioni basate su AES-128 e messaggi di autenticazione SUN; la variante TagTamper aggiunge una funzione di rilevamento dell’apertura del collegamento previsto. Queste caratteristiche appartengono a determinati componenti, non a qualunque tag NFC.
Il progetto deve prevedere corretta configurazione, custodia delle chiavi e verifica dei messaggi. L’applicazione deve distinguere una risposta verificata da un semplice indirizzo web. Anche la gestione del ciclo di vita conta: produzione, distribuzione, sostituzione e revoca di un supporto hanno bisogno di regole. L’autenticazione elettronica costituisce un elemento della valutazione, mentre il legame fisico con il prodotto rimane da proteggere.
Definire la minaccia prima di scegliere l’etichetta
Un produttore dovrebbe chiarire cosa vuole contrastare: copie del codice, sostituzione del prodotto, riutilizzo dell’imballaggio oppure distribuzione attraverso canali non previsti. Sono situazioni differenti; inoltre un canale commerciale non autorizzato non rende automaticamente contraffatto un bene. Separare i problemi evita di attribuire alla tecnologia risultati che dipendono anche da accordi e processi.
La pubblicazione NIST SP 800-98 è un riferimento storico sui rischi dei sistemi RFID, pubblicato nel 2007, e non rappresenta una norma italiana attuale. Aiuta a ricordare che il sistema comprende lettori, rete e applicazioni: la protezione del chip va accompagnata da controlli anche su questi elementi.
Un esempio ipotetico: un oggetto di design
Immaginiamo una piccola azienda che produca oggetti di design numerati. È un esempio ipotetico. Ogni pezzo riceve una matricola e un tag; il registro associa la matricola al modello e alla documentazione. Il punto di applicazione è progettato per rendere riconoscibile una rimozione. Prima della consegna viene verificata l’associazione, registrando l’esito con una procedura controllata.
Quando il cliente consulta il prodotto, la pagina distingue l’identificativo riconosciuto, l’eventuale verifica elettronica e lo stato registrato. Se il tag non risponde, viene proposta un’assistenza attraverso la matricola. Se la verifica fallisce, il messaggio segnala la necessità di un controllo, evitando una conclusione automatica sulla persona che sta utilizzando il prodotto.
La prova dovrebbe includere un codice copiato, un tag rimosso e un supporto originale danneggiato. Sono test funzionali da concordare in un ambiente controllato. Gli esiti devono essere confrontati con quelli attesi e documentati: un’interfaccia rassicurante non è una dimostrazione di efficacia.
Informazioni pubbliche, riservate e disponibilità del servizio
Manuali e dati del modello possono essere pubblici. Dettagli del proprietario, indirizzi di consegna e movimenti commerciali richiedono invece una valutazione separata. Per verificare un prodotto spesso non è necessario chiedere nome, email o posizione del cliente. La raccolta di dati per assistenza e quella per marketing vanno rese comprensibili e gestite secondo le rispettive finalità.
Se la verifica usa un servizio online, questa parte richiede Internet e disponibilità del servizio. In assenza di collegamento l’interfaccia dovrebbe indicare che non è stato possibile completare il controllo, senza mostrare automaticamente un esito positivo. Occorre progettare anche cambi di dominio, aggiornamento dei documenti e continuità dell’accesso nel tempo.
Checklist per una protezione credibile
- Definire il problema e gli attacchi che il progetto intende contrastare.
- Verificare le caratteristiche del chip e l’effettiva validazione nel software.
- Proteggere il legame tra tag e prodotto e gestire le sostituzioni.
- Distinguere esito positivo, errore e controllo non completato.
- Limitare i dati personali e provare interruzioni ed eccezioni.
Per valutare questi livelli sul proprio prodotto è possibile confrontarsi con RFID Sistemi portando campioni, modalità distributive e obiettivi del controllo.
RFID Soluzioni è un portale di RFID Sistemi. I riferimenti alle soluzioni aziendali sono indicati come tali.
Contenuto verificato il 12 ottobre 2026.